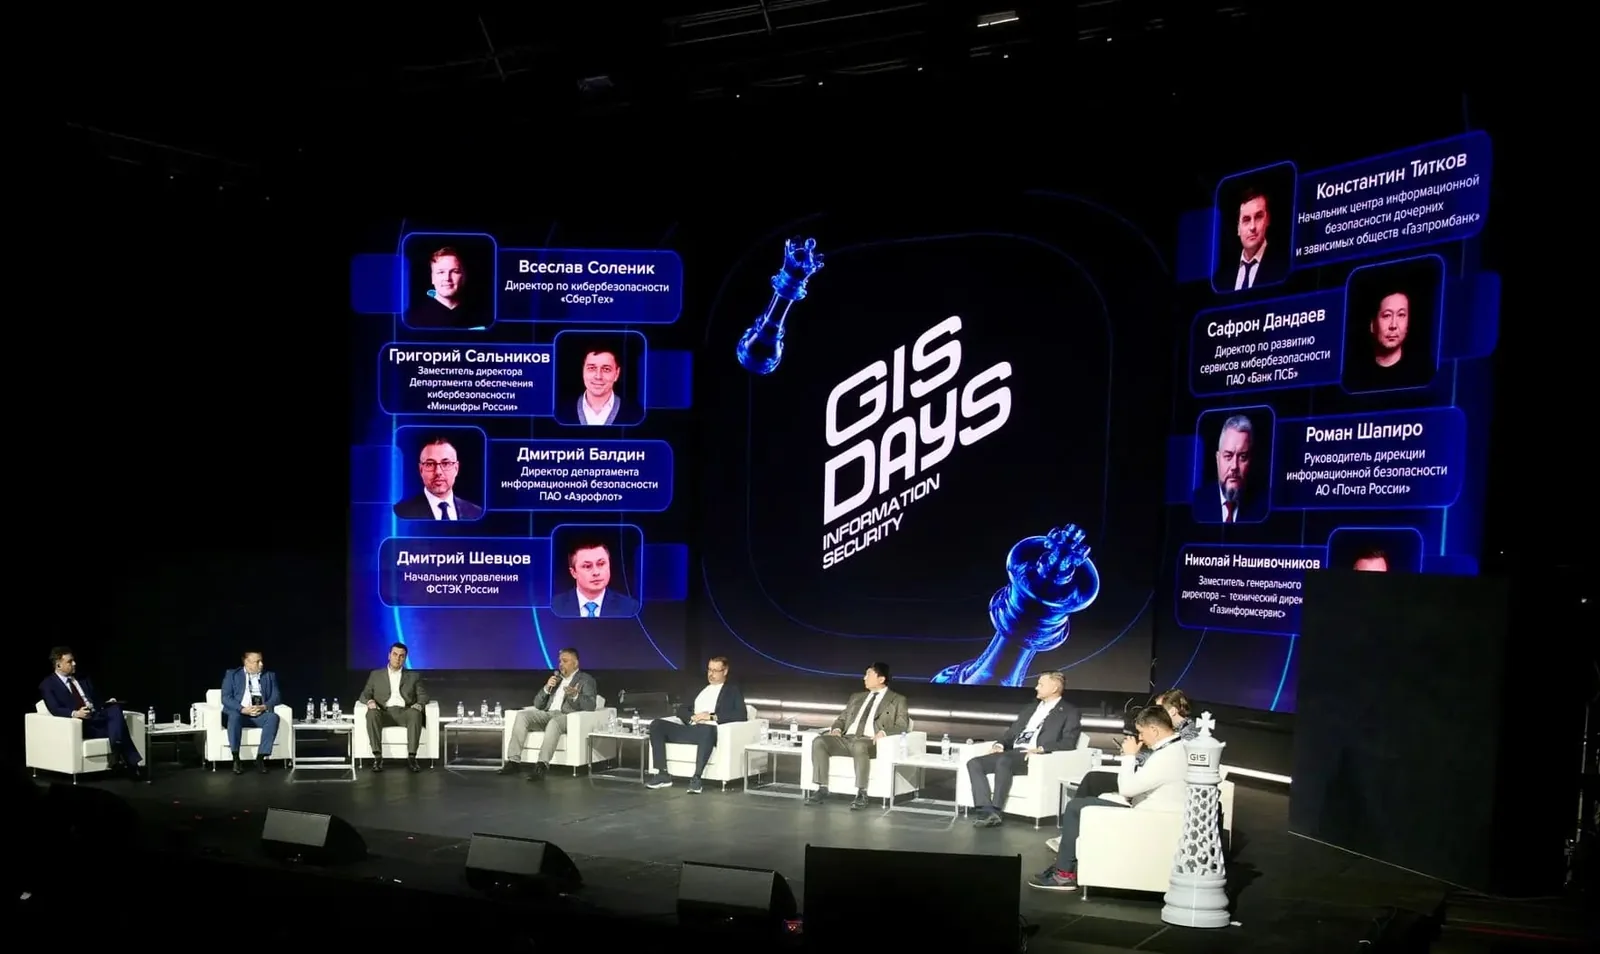
Тема оптимизации бюджета на информационную безопасность звучит почти цинично: с одной стороны, утечки и шифровальщики не исчезают, с другой — финансовые директора требуют сокращать расходы. На бизнес-дне форума GISDAYS 2026 эксперты обсуждали, как искать баланс между стоимостью защиты и реальными рисками. В этой статье — не пересказ выступлений, а практические выводы, которые можно применить в своей компании.
Начните с инвентаризации рисков, а не с закупок
Самая распространённая ошибка — начинать оптимизацию с вопроса «какой инструмент дешевле?». Правильнее сначала понять, что именно вы защищаете и от каких угроз. Без этого любое сокращение бюджета превращается в лотерею: можно урезать то, что действительно важно, и оставить дорогие, но бесполезные системы.
Проведите быструю инвентаризацию: какие активы критичны для бизнеса, какие инциденты уже случались, какие регуляторные требования действуют. Например, если компания обрабатывает персональные данные, экономия на средствах защиты может привести к штрафам, которые перекроют выгоду. Составьте список рисков и оцените их по вероятности и ущербу — это даст основу для приоритизации расходов.
Автоматизация SOC: где ИИ действительно помогает
На форуме много говорили про ИИ в центрах мониторинга безопасности (SOC). Практический вывод: ИИ не заменяет аналитика, но снимает рутину. Автоматическая корреляция событий, сортировка алертов, первичная проверка подозрительных активностей — всё это снижает нагрузку на команду и позволяет сосредоточиться на сложных инцидентах.
Однако внедрять ИИ-инструменты стоит только после того, как налажены базовые процессы: сбор логов, их нормализация, понятные правила реагирования. Если у вас нет чёткого регламента, ИИ будет генерировать ещё больше шума. Начните с пилота на одном сегменте сети или одном типе инцидентов, измерьте, сколько времени экономит автоматизация, и только потом масштабируйте.
Критерии выбора решений для защиты
Когда риски определены, а процессы автоматизированы, наступает очередь выбора конкретных инструментов. Вот несколько критериев, которые помогут не переплатить:
- Соответствие реальным угрозам. Не покупайте решение «на всякий случай» — оно должно закрывать конкретный риск из вашего списка.
- Совокупная стоимость владения. Учитывайте не только лицензии, но и затраты на внедрение, обучение, поддержку и интеграцию.
- Масштабируемость. Решение должно расти вместе с бизнесом, иначе через год придётся менять его снова.
- Наличие экспертизы. Если у вас нет специалистов, которые смогут поддерживать сложный продукт, лучше выбрать более простое или облачное решение.
Например, для небольшой компании часто выгоднее использовать облачные сервисы защиты почты и конечных точек, чем строить собственный SOC. Крупному предприятию может понадобиться гибридная модель с элементами автоматизации.
Типичные ошибки при оптимизации ИБ-бюджета
Даже с хорошим планом легко ошибиться. Вот что встречается чаще всего:
- Сокращение обучения сотрудников. Фишинг остаётся одним из главных векторов атак, а экономия на осведомлённости приводит к инцидентам, которые дорого обходятся.
- Отказ от резервного копирования. Шифровальщики никуда не делись, и отсутствие проверенных бэкапов может остановить бизнес.
- Покупка «модных» решений без пилота. Внедрение ИИ-инструментов без тестирования часто даёт обратный эффект.
- Игнорирование регуляторных требований. Экономия на compliance может привести к штрафам и репутационным потерям.
Ещё одна ошибка — пытаться оптимизировать всё сразу. Лучше действовать поэтапно: сначала закрыть критичные риски, затем заняться автоматизацией, и только потом пересматривать контракты с поставщиками.
Что делать уже сейчас
Начните с простого: соберите команду из ИБ, ИТ и финансов, чтобы обсудить текущие расходы и их связь с рисками. Определите 2–3 ключевых риска, которые можно снизить без больших затрат — например, внедрить многофакторную аутентификацию или провести тренинг по фишингу. Затем запланируйте пилот автоматизации для SOC, если у вас есть достаточный объём событий. И не забывайте пересматривать бюджет регулярно: угрозы меняются, и то, что было актуально год назад, может устареть.
Оптимизация ИБ-бюджета — это не разовое сокращение, а постоянный процесс управления рисками. Подходите к нему прагматично, опирайтесь на данные и не экономьте на базовой гигиене безопасности.