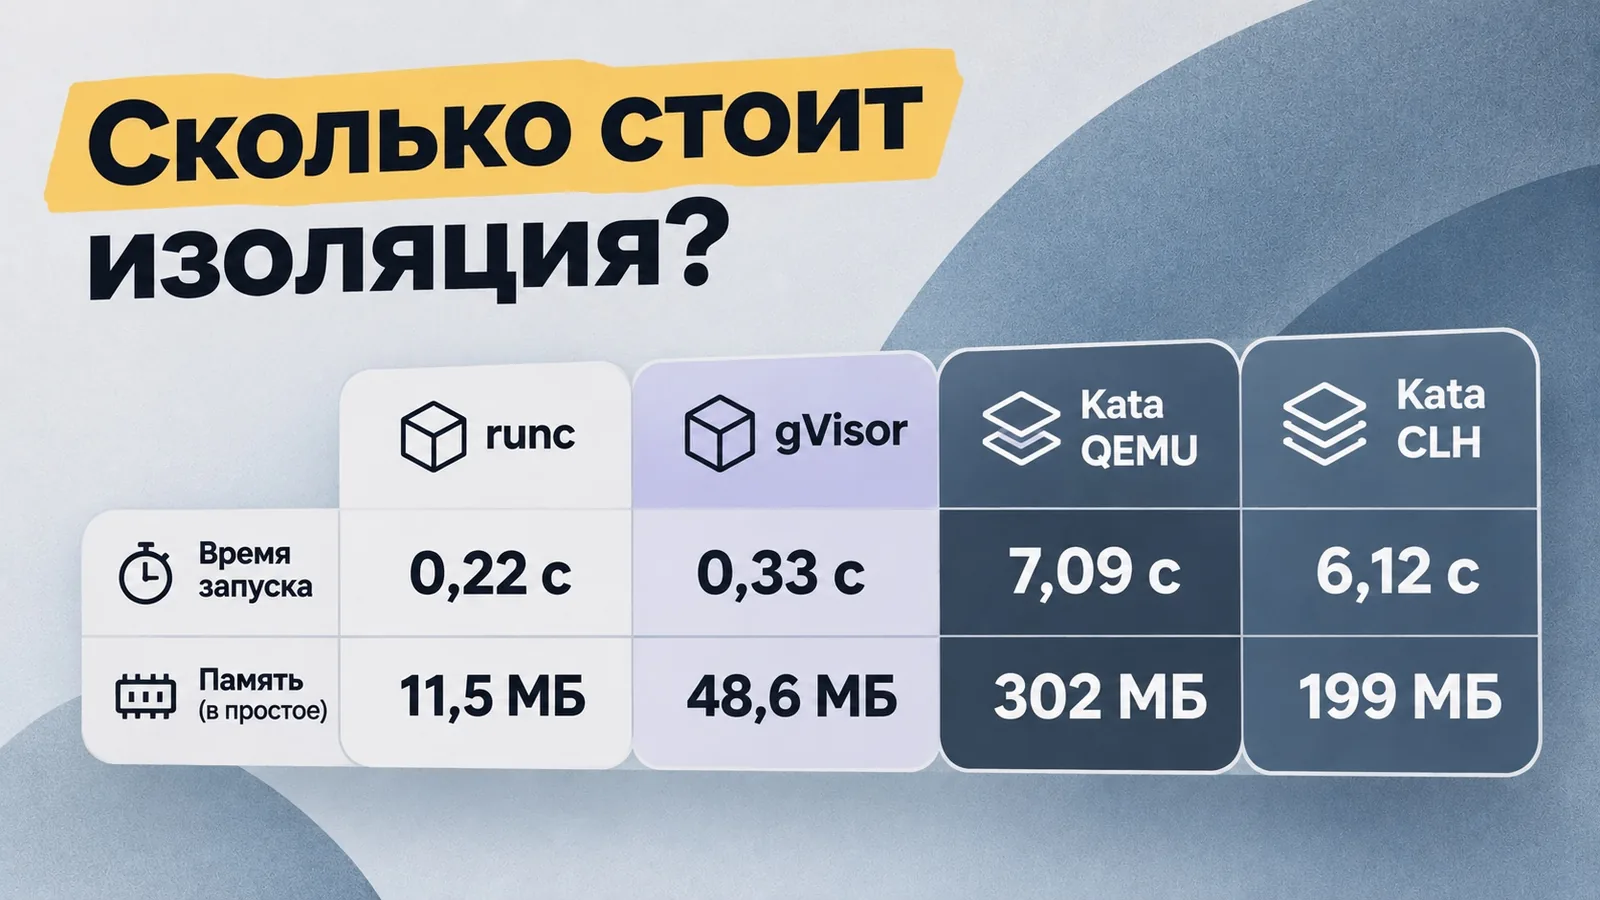
Когда вы даёте ИИ-агенту доступ к терминалу, важно заранее продумать, что он сможет сделать за пределами рабочей папки. Обычный Docker-контейнер — не песочница: ядро общее, а значит, компрометация контейнера может затронуть хост. gVisor и Kata Containers обещают более строгую изоляцию, но за неё приходится платить производительностью и памятью. Я сравнил их с обычным Docker на пяти тестовых сценариях, чтобы выяснить, насколько велики эти накладные расходы и когда дополнительная изоляция действительно оправданна.
Зачем ИИ-агенту изоляция
Агент, выполняющий произвольный код, — это потенциальный вектор атаки. Даже если модель обучена безопасному поведению, ошибки в промптах, вредоносные зависимости или неожиданные команды могут привести к утечке данных или повреждению системы. Docker ограничивает процессы, но использует общее ядро Linux. gVisor перехватывает системные вызовы и эмулирует ядро в пользовательском пространстве, а Kata Containers запускает каждую песочницу в лёгкой виртуальной машине. Оба подхода снижают риск побега из контейнера, но добавляют накладные расходы.
Методика тестирования
Я выбрал пять сценариев, типичных для работы ИИ-агента: запуск интерпретатора Python с простыми вычислениями, компиляция небольшого C-проекта, обработка файлов (чтение/запись), сетевое взаимодействие (HTTP-запросы) и стресс-тест CPU. Для каждого сценария замерял время выполнения, потребление памяти и загрузку CPU. Сравнивал три среды: Docker (runc), gVisor (runsc) и Kata Containers. Все тесты проводились на одной машине с одинаковыми ограничениями по ресурсам.
Результаты: накладные расходы
В среднем gVisor показал замедление от 10% до 40% в зависимости от сценария. Наибольшие потери — в системных вызовах и сетевых операциях: эмуляция ядра даёт о себе знать. Kata Containers оказался ближе к Docker: замедление составило 5–15%, но потребление памяти выросло на 20–30% из-за дополнительной виртуальной машины. Стресс-тест CPU выявил минимальные различия (до 5%), так как вычисления не так сильно зависят от системных вызовов. В сценариях с интенсивным вводом-выводом gVisor проигрывал больше всего.
Когда что выбирать
Выбор зависит от уровня риска и требований к производительности. Вот критерии, которые помогут определиться:
- Docker (runc) — подходит для доверенных агентов с ограниченным доступом, где важна скорость и низкое потребление ресурсов. Например, для внутренних инструментов с фиксированным набором команд.
- gVisor — выбирайте, если агент выполняет непроверенный код или работает с пользовательскими данными. Готовьтесь к замедлению в 10–40%, особенно в сетевых и файловых операциях. Хорош для изоляции в многопользовательских средах.
- Kata Containers — компромисс: изоляция на уровне ВМ с меньшими потерями производительности, чем у gVisor, но с повышенным потреблением памяти. Подходит для агентов, которым нужна сетевая активность и умеренная нагрузка.
Не забывайте: изоляция — не замена безопасным практикам. Ограничивайте права, используйте read-only файловые системы и мониторинг.
Типичные ошибки
При внедрении изоляции для ИИ-агентов часто допускают следующие ошибки:
- Игнорирование накладных расходов — запуск gVisor на слабом железе приводит к таймаутам и деградации UX. Сначала протестируйте на своих сценариях.
- Отсутствие мониторинга — даже изолированный агент может исчерпать ресурсы. Настройте лимиты и алерты.
- Слепая вера в «безопасность по умолчанию» — ни одна среда не даёт абсолютной защиты. Регулярно обновляйте компоненты и проверяйте конфигурации.
- Неучёт особенностей I/O — если агент активно работает с файлами, gVisor может стать узким местом. Рассмотрите Kata или гибридный подход.
В итоге, для большинства задач с ИИ-агентами Docker остаётся разумным выбором по умолчанию, но при работе с недоверенным кодом или в чувствительных средах стоит рассмотреть gVisor или Kata Containers. Проведите собственные замеры на репрезентативных сценариях, чтобы найти баланс между безопасностью и производительностью.