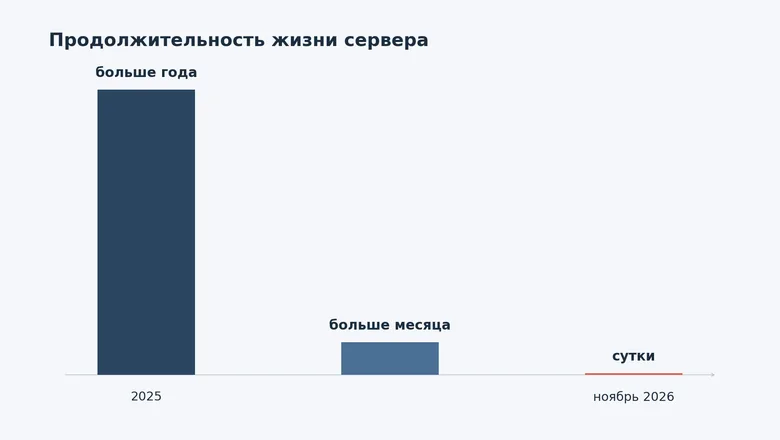
Осень 2026 года запомнилась массовыми блокировками зарубежных VPN-серверов. За шесть недель один из пользователей потерял четыре сервера, причём каждый следующий работал меньше предыдущего: три последних были заблокированы в течение пяти дней. Настройки были серьёзными: VLESS поверх REALITY с self-steal SNI на собственном домене, XHTTP, разные провайдеры, страны и ASN. Это не помогло. К началу ноября адреса зарубежных серверов живут от нескольких часов до 1–3 суток при любом протоколе. Смена IP даёт лишь временный эффект. Что происходит и как действовать?
Почему блокировки стали быстрее
Системы фильтрации трафика постоянно развиваются. Если раньше они реагировали на сигнатуры протоколов или известные IP-адреса, то теперь всё чаще применяется поведенческий анализ и машинное обучение. Алгоритмы выявляют аномалии в характеристиках соединений: необычные тайминги, размеры пакетов, паттерны рукопожатия. Даже маскировка под легитимный трафик (например, REALITY с self-steal SNI) не гарантирует невидимости, если поведение соединения отличается от типичного для данного домена.
Кроме того, блокировки могут быть связаны с активным сканированием пространства IP-адресов и портов. Как только сервер начинает принимать соединения по нестандартному протоколу, он попадает в поле зрения. Чем популярнее метод обхода, тем быстрее его начинают детектировать. Массовость явления означает, что провайдеры и регуляторы обмениваются данными и автоматизируют обнаружение.
Что можно сделать: практические шаги
Полностью гарантировать долгую жизнь сервера в таких условиях невозможно, но можно повысить устойчивость. Вот конкретные действия, которые стоит предпринять.
- Используйте несколько резервных серверов. Держите под рукой 2–3 конфигурации у разных провайдеров и в разных странах. При блокировке одного переключайтесь на другой. Автоматизируйте переключение с помощью клиентских приложений, поддерживающих несколько профилей и проверку доступности.
- Выбирайте провайдеров с хорошей репутацией и быстрой поддержкой. Некоторые хостинги оперативно меняют IP-адреса при блокировке. Уточните заранее, предоставляют ли они такую услугу и как быстро реагируют на инциденты.
- Экспериментируйте с протоколами и маскировкой. Не останавливайтесь на одном варианте. Пробуйте разные комбинации: VLESS + XTLS + REALITY, Trojan, Shadowsocks с плагинами, WireGuard с обфускацией. Однако помните, что популярные решения быстрее детектируются.
- Настройте мониторинг доступности. Используйте простые скрипты или готовые инструменты (например, Uptime Kuma) для отслеживания состояния сервера. Это позволит узнавать о блокировке сразу, а не через несколько часов.
- Рассмотрите использование CDN. Некоторые CDN-провайдеры позволяют маскировать трафик под обычные HTTPS-запросы. Это может продлить жизнь соединению, но добавляет задержку и требует дополнительной настройки.
Критерии выбора конфигурации
При построении устойчивой схемы обращайте внимание на следующие параметры:
- Скорость реакции на блокировку. Чем быстрее вы можете сменить IP или переключиться на резерв, тем меньше простоев.
- Степень маскировки. Чем ближе трафик к легитимному, тем сложнее его обнаружить. Но идеальной маскировки не существует.
- Репутация IP-адреса. Если адрес уже был замечен в подозрительной активности, его быстрее заблокируют. Выбирайте провайдеров, которые следят за чистотой диапазонов.
- Географическое разнообразие. Серверы в разных странах и у разных хостеров снижают риск одновременной блокировки.
- Поддержка современных протоколов. Убедитесь, что провайдер не ограничивает использование нужных вам протоколов и портов.
Типичные ошибки
Многие пользователи, столкнувшись с блокировками, допускают одни и те же промахи.
- Ставка на один сервер. Даже самая продвинутая настройка не даёт гарантии. Без резерва вы остаётесь без связи.
- Игнорирование мониторинга. Без автоматического отслеживания вы узнаёте о блокировке слишком поздно.
- Использование популярных публичных конфигураций. Если ваш сервер настроен по широко растиражированной инструкции, его сигнатуры уже могут быть в базах фильтрации.
- Отсутствие плана действий. Заранее продумайте, что будете делать при блокировке: куда переключитесь, как свяжетесь с поддержкой, где возьмёте новый сервер.
Пример: пользователь настроил VLESS с REALITY на одном сервере и использовал его для всех устройств. Через два дня сервер заблокировали. Пока он искал новый хостинг и настраивал конфигурацию, он оставался без доступа почти сутки. Если бы у него был резервный профиль, переключение заняло бы минуты.
Вывод
В 2026 году блокировки VPN-серверов стали обыденностью, и полагаться на один сервер или один протокол рискованно. Стройте многоуровневую схему с резервными конфигурациями, выбирайте провайдеров с быстрой поддержкой, настройте мониторинг и будьте готовы к экспериментам. Не существует волшебной настройки, которая гарантирует долгую жизнь, но системный подход снижает простои и нервы.