AI-агенты всё чаще появляются в рабочих процессах команд разработки. Начинается это обычно с директивы сверху: «используйте агентов, чтобы выпускать фичи быстрее». Однако без продуманной организации такой подход быстро приводит к хаосу: непонятно, кто отвечает за результат, как агент понял задачу и не сломает ли очередное изменение существующую функциональность. В этой статье — практические шаги по встраиванию агентов в командную разработку с акцентом на требования, архитектуру и контроль качества.
С чего начать: формализуйте требования к задачам для агентов
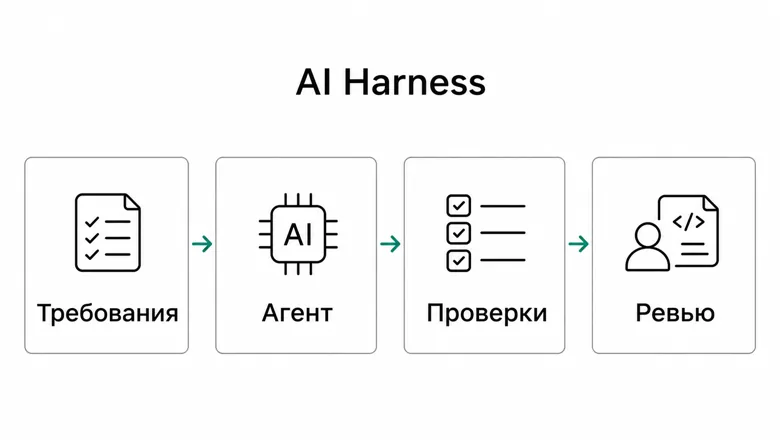
Первый и самый важный шаг — научиться ставить задачи так, чтобы агент мог их выполнить предсказуемо. Агент не обладает контекстом, который есть у человека, поэтому формулировки должны быть максимально конкретными. Вместо «сделай красиво» или «почини баг» используйте шаблон: что нужно сделать, где (файлы, модули), какие ограничения (не менять API, сохранить обратную совместимость), как проверить результат (тесты, сценарии).
Рекомендуется ввести чек-лист для постановки задач агентам. Например:
- Цель: одно предложение, описывающее ожидаемый результат.
- Контекст: ссылки на связанные файлы, документацию, предыдущие обсуждения.
- Ограничения: что нельзя менять, какие технологии использовать, лимиты по времени или размеру изменений.
- Критерии приёмки: как проверить, что задача выполнена (юнит-тесты, интеграционные сценарии, ручная проверка).
Такой подход снижает риск, что агент «додумает» лишнее, и упрощает последующее ревью. Кроме того, чек-лист помогает и людям: новые сотрудники быстрее включаются в процесс.
Архитектурные ограничения: что можно доверить агенту
Даже с хорошими требованиями агент может навредить, если у него слишком много свободы. На старте определите границы: какие части кодовой базы агент может менять самостоятельно, а какие — только через ревью человека. Например, безопасно доверить генерацию boilerplate-кода, написание тестов, обновление документации или рефакторинг изолированных модулей. Опасные зоны — работа с аутентификацией, платежами, миграциями баз данных, конфигурацией инфраструктуры.
Практика показывает, что полезно ввести «песочницу»: отдельную ветку или среду, где агент может экспериментировать без риска для основной кодовой базы. Также стоит ограничить доступ агента к секретам и продакшен-данным. Если агент работает с репозиторием, настройте обязательное ревью для всех изменений, даже если они выглядят тривиальными.
Ещё один важный аспект — версионирование промптов и инструкций для агента. Храните их в репозитории рядом с кодом, чтобы можно было отслеживать, как менялись правила, и откатываться при необходимости.
Контроль качества: как проверять изменения от агентов
Контроль качества — самый трудоёмкий этап. Ошибки агента часто неочевидны: код может компилироваться и проходить существующие тесты, но содержать логические дыры или нарушения архитектурных принципов. Поэтому одного ревью недостаточно. Рекомендуется комбинировать несколько уровней проверки:
- Автоматические тесты: юнит-тесты, интеграционные тесты, линтеры и статический анализ. Агент должен сам запускать их перед сдачей задачи, а CI — проверять после.
- Ревью человеком: обязательно для изменений в критических модулях. Ревьюер смотрит не только на синтаксис, но и на соответствие архитектуре, читаемость, отсутствие дублирования.
- Диффы и метрики: агент должен предоставлять краткое описание изменений и результаты тестов. Полезно сравнивать размер и сложность диффа с ожидаемыми.
- Пост-деплой мониторинг: после выкатки следите за ошибками и метриками, чтобы быстро откатить проблемное изменение.
Типичная ошибка — доверять агенту финальное решение о готовности задачи. Человек должен оставаться ответственным за приёмку. Ещё одна ошибка — игнорировать «мелкие» изменения от агента, которые накапливаются и постепенно размывают архитектуру.
Типичные ошибки и как их избежать
Помимо уже упомянутых, стоит выделить несколько распространённых промахов. Во-первых, отсутствие единых правил для всех членов команды: кто-то ставит задачи агенту подробно, кто-то — общими фразами, в итоге качество результатов скачет. Решение — договориться о шаблонах и проводить регулярные ретроспективы по работе с агентами.
Во-вторых, попытка автоматизировать всё сразу. Начните с малого: выберите один тип задач (например, написание тестов или обновление документации) и отработайте процесс на нём. Когда команда привыкнет и появятся метрики, расширяйте область применения.
В-третьих, игнорирование обучения команды. Агенты не заменяют понимание кодовой базы. Разработчики должны уметь проверять результаты и знать, где агент может ошибиться. Полезно проводить внутренние воркшопы и разбирать удачные и неудачные кейсы.
И наконец, не забывайте про юридические и этические аспекты: если агент генерирует код на основе открытых источников, убедитесь, что лицензии соблюдаются. Также стоит фиксировать, какие данные передаются агенту, чтобы не нарушить политику безопасности.
Внедрение AI-агентов в командную разработку — это не разовое действие, а процесс настройки процессов. Начните с формализации требований, задайте архитектурные рамки и выстройте многоуровневый контроль качества. Тогда агенты станут полезным инструментом, а не источником стресса.