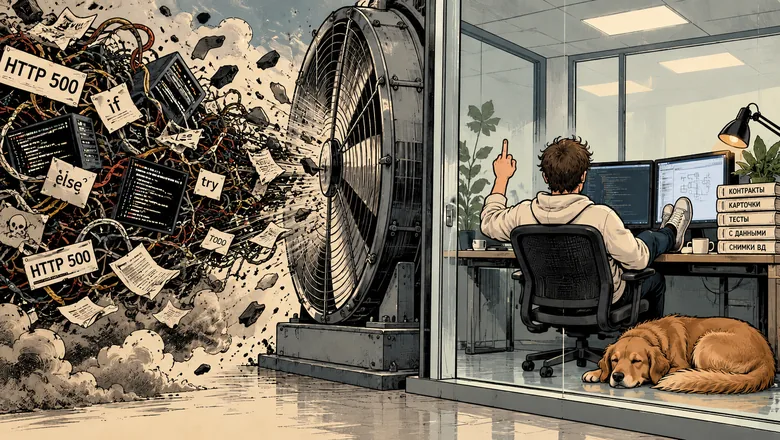
Ситуация, когда два из трёх API-вызовов возвращают HTTP 500, а код превратился в клубок заплаток, знакома многим разработчикам. Агенты, поколениями лепившие исправления поверх старых ошибок, только усугубляют положение. Вместо очередного латания дыр можно применить подход «чистого контура»: перенести систему в среду, где ИИ-агент пишет новую реализацию, не видя старого кода. В этой статье — механизм переноса, правила защиты от новых костылей и практические рекомендации.
Что такое чистый контур и зачем он нужен
Чистый контур — это изолированная среда разработки, в которой агент получает только спецификацию требований и тесты, но не имеет доступа к исходной легаси-кодовой базе. Такой подход заставляет модель заново проектировать решение, а не копировать существующие антипаттерны. Основная цель — избежать «нейросоплей»: когда агент, видя старый код, начинает воспроизводить его ошибки или добавлять новые заплатки, вместо того чтобы предложить чистое архитектурное решение.
Чистый контур особенно полезен, когда легаси-код содержит множество неочевидных зависимостей, устаревших библиотек и хаков. Вместо того чтобы пытаться рефакторить запутанный клубок, вы начинаете с нуля, но с чёткими требованиями и тестами, которые гарантируют корректность поведения.
Механизм переноса: пошаговый алгоритм
Процесс переноса в чистый контур состоит из нескольких этапов. Важно следовать им последовательно, чтобы не упустить детали.
- Шаг 1. Извлеките спецификацию. Проанализируйте существующую систему и опишите её поведение в виде требований: входные и выходные данные, бизнес-правила, граничные случаи. Используйте документацию, тесты (если есть) и логи.
- Шаг 2. Соберите набор тестов. Создайте интеграционные и юнит-тесты, которые проверяют ключевые сценарии. Тесты должны быть независимы от реализации и покрывать как успешные, так и ошибочные случаи.
- Шаг 3. Настройте изолированное окружение. Убедитесь, что агент не имеет доступа к старому коду. Предоставьте ему только спецификацию, тесты и, при необходимости, примеры желаемых паттернов (но не из легаси).
- Шаг 4. Запустите агента на написание новой реализации. Дайте агенту задачу реализовать функциональность с нуля, используя только предоставленные материалы. Ограничьте количество итераций, чтобы избежать бесконечного перебора.
- Шаг 5. Проверьте результат. Прогоните тесты. Если они не проходят, проанализируйте ошибки и уточните спецификацию или тесты, но не показывайте агенту старый код.
Такой подход требует больше времени на подготовку, но снижает риск появления новых скрытых дефектов.
15 правил защиты от новых костылей
Даже в чистом контуре агент может скатиться к генерации некачественного кода. Вот правила, которые помогут этого избежать:
- 1. Чёткая спецификация. Формулируйте требования однозначно, избегайте размытых фраз.
- 2. Минимум контекста. Не давайте агенту лишней информации, которая может подтолкнуть к копированию старых решений.
- 3. Тесты как контракт. Тесты должны быть строгими и покрывать все критичные сценарии.
- 4. Ограничение по времени и итерациям. Установите лимиты, чтобы агент не зацикливался.
- 5. Запрет на изменение тестов. Агент не должен менять тесты под свою реализацию.
- 6. Ревью человеком. Промежуточные результаты должны проверяться разработчиком.
- 7. Использование линтеров и статического анализа. Автоматически проверяйте качество кода.
- 8. Постепенное усложнение. Начинайте с простых модулей, постепенно переходя к сложным.
- 9. Документирование решений. Агент должен оставлять комментарии о принятых решениях.
- 10. Избегание «магических» чисел и строк. Все константы должны быть именованы.
- 11. Явная обработка ошибок. Требуйте, чтобы агент обрабатывал исключения, а не подавлял их.
- 12. Логирование. Добавляйте логирование ключевых операций для отладки.
- 13. Модульность. Поощряйте разбиение на небольшие функции и классы.
- 14. Соответствие стилю. Задайте стандарты кодирования (например, через конфиг линтера).
- 15. Пост-анализ. После завершения проведите ревью кода на предмет скрытых зависимостей и избыточности.
Эти правила помогают сохранить чистоту контура и избежать возврата к легаси-практикам.
Типичные ошибки и примеры
Одна из частых ошибок — предоставление агенту доступа к старому коду «для примера». Это сводит на нет весь смысл чистого контура: модель начинает копировать существующие структуры и ошибки. Другая ошибка — недостаточно детальные тесты. Если тесты не покрывают граничные случаи, агент может сгенерировать код, который проходит проверку, но работает некорректно в реальных условиях.
Пример из практики: при переносе API-сервиса с частыми ошибками 500, разработчик изолировал агента и дал ему только OpenAPI-спецификацию и набор интеграционных тестов. Агент написал новую реализацию, которая прошла все тесты и не содержала старых хаков. В другом случае инженер показал агенту фрагменты старого кода для «контекста», и агент воспроизвёл те же ошибки обработки исключений, что и в легаси.
Также стоит избегать чрезмерного доверия агенту: всегда проверяйте сгенерированный код, особенно в критичных местах. Не позволяйте агенту самостоятельно менять тесты или спецификацию — это может привести к подгонке под ожидания.
Заключение
Чистый контур — это мощный подход к переписыванию легаси-кода с помощью ИИ-агентов. Он требует тщательной подготовки: извлечения спецификации, создания тестов и настройки изолированной среды. Соблюдение правил защиты от костылей и внимание к типичным ошибкам помогают получить качественный код без старых проблем. Помните, что агент — это инструмент, и окончательное решение всегда за разработчиком.