Kubernetes сегодня — это де-факто стандарт оркестрации контейнеров. Но мало кто задумывается, что для его работы нужна операционная система, и от её выбора зависит стабильность, безопасность и удобство сопровождения кластера. В этой статье мы разберём, почему появились специализированные ОС для Kubernetes, чем они отличаются от классических дистрибутивов Linux, как правильно выбрать подходящий вариант и какие ошибки чаще всего допускают при развёртывании.
Зачем нужны специализированные ОС для Kubernetes
Исторически Kubernetes устанавливали поверх обычного серверного Linux: Ubuntu, CentOS, Debian. Такой подход кажется простым и надёжным — «работает, и не трогай». Однако у него есть скрытые издержки. Классический дистрибутив содержит множество пакетов, служб и настроек, не нужных для работы Kubernetes. Это увеличивает поверхность атаки, усложняет обновления и создаёт риск конфликтов между компонентами.
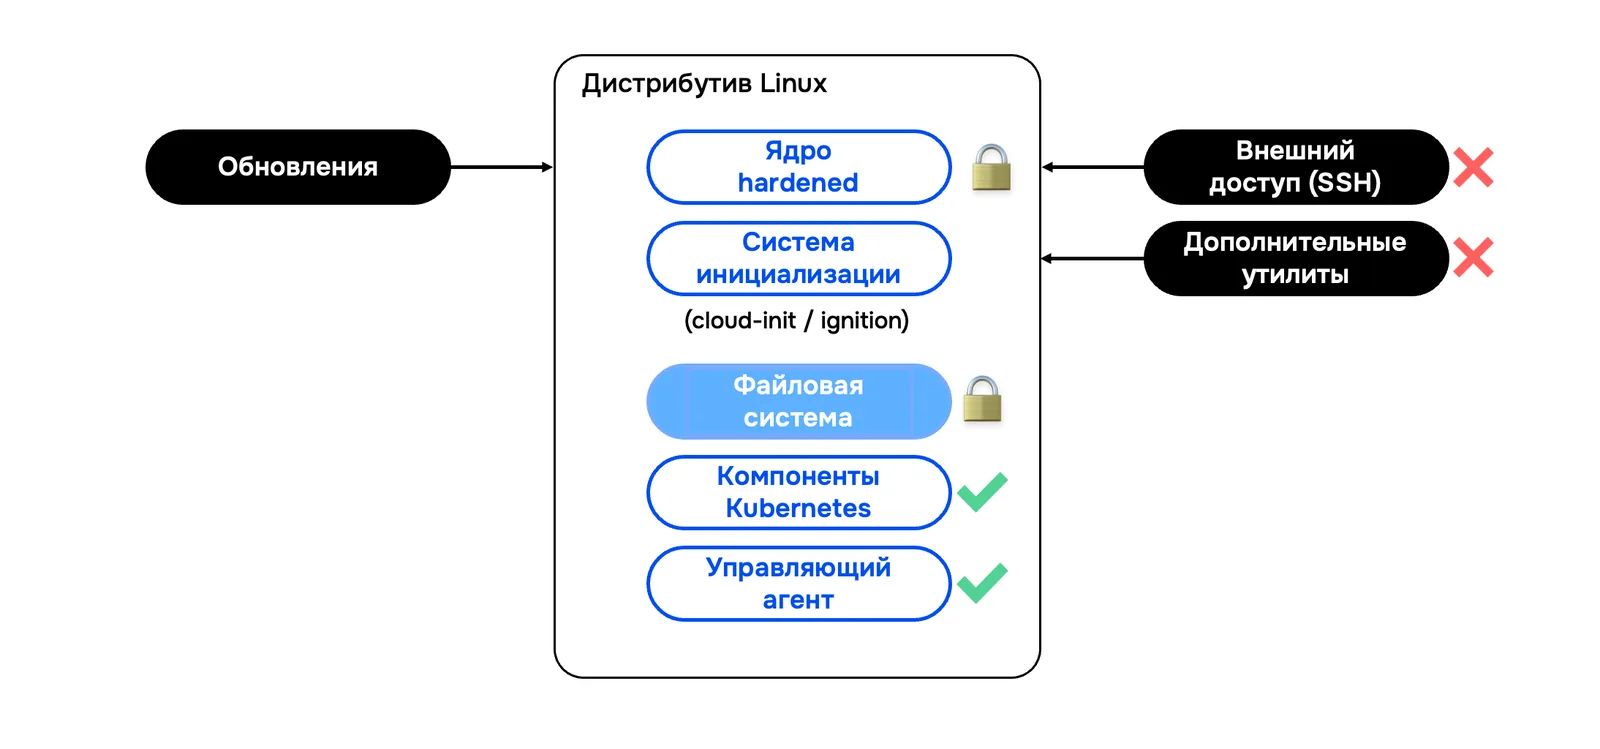
Специализированные ОС для Kubernetes (например, Talos OS, Flatcar, Fedora CoreOS) решают эти проблемы: они минималистичны, иммутабельны (неизменяемы) и управляются декларативно. В них нет пакетного менеджера, SSH-доступа и лишних сервисов — только необходимое для запуска контейнеров. Это снижает вероятность ошибок конфигурации и упрощает автоматизацию.
Критерии выбора ОС для Kubernetes
При выборе операционной системы для кластера стоит учитывать несколько факторов. Вот основные критерии:
- Иммутабельность и управление конфигурацией. ОС должна поддерживать декларативное описание состояния и автоматическое восстановление при сбоях. Это избавляет от «дрейфа конфигурации».
- Безопасность. Минимальное количество компонентов, отсутствие SSH по умолчанию, автоматические обновления безопасности.
- Совместимость с инфраструктурой. Проверьте, поддерживает ли ОС ваши облачные провайдеры, гипервизоры или физические серверы. Некоторые дистрибутивы заточены под конкретные платформы.
- Сообщество и поддержка. Активное сообщество и коммерческая поддержка (если нужна) снижают риски при возникновении проблем.
- Простота обновлений. Возможность обновлять кластер целиком без простоя или с минимальным влиянием на рабочие нагрузки.
Например, Talos OS предлагает полностью API-управляемый кластер: все операции выполняются через талosctl, а SSH отсутствует как класс. Это удобно для автоматизации, но требует перестройки привычек у администраторов.
Как развернуть Kubernetes поверх любой ОС: пошаговый подход
Если вы не готовы переходить на специализированную ОС, можно развернуть Kubernetes и на классическом дистрибутиве, но с оговорками. Вот последовательность шагов, которая поможет избежать типичных ошибок:
- Шаг 1. Выберите минимальную конфигурацию ОС. Установите только необходимые пакеты: container runtime (containerd или CRI-O), kubelet, kubeadm, kubectl. Отключите ненужные службы (например, firewalld, NetworkManager, если они не используются).
- Шаг 2. Настройте ядро и параметры системы. Включите модули br_netfilter и overlay, установите параметры sysctl для работы сети (net.bridge.bridge-nf-call-iptables=1, net.ipv4.ip_forward=1). Отключите swap.
- Шаг 3. Используйте инструменты автоматизации. Для установки и настройки компонентов применяйте Ansible, Terraform или готовые скрипты. Ручная настройка чревата ошибками и плохо масштабируется.
- Шаг 4. Обеспечьте регулярное обновление. Настройте автоматическое обновление пакетов безопасности и продумайте процедуру обновления Kubernetes без простоя (например, с помощью стратегии rolling update).
Важно понимать: даже при использовании классического дистрибутива вы должны стремиться к иммутабельности. Например, храните конфигурацию в Git и применяйте её через GitOps-подход.
Типичные ошибки и примеры из практики
Одна из самых распространённых ошибок — установка Kubernetes на «грязную» ОС, где уже работают другие сервисы. Это приводит к конфликтам портов, нехватке ресурсов и сложностям при отладке. Другая ошибка — пренебрежение настройкой сети: неправильные параметры iptables или отсутствие CNI-плагина делают кластер неработоспособным.
Ещё один пример: администраторы часто забывают отключить swap, что приводит к нестабильной работе kubelet. Или используют устаревшие версии container runtime, несовместимые с текущей версией Kubernetes. Чтобы избежать этого, всегда проверяйте матрицу совместимости и следуйте официальным рекомендациям.
Специализированные ОС, такие как Talos OS, берут часть этих проблем на себя. Например, они автоматически настраивают ядро и параметры системы, а обновление кластера выполняется одной командой. Однако переход на них требует времени и обучения команды.
В итоге выбор между классическим дистрибутивом и специализированной ОС зависит от ваших приоритетов: если важна максимальная автоматизация и безопасность, смотрите в сторону иммутабельных ОС. Если нужна гибкость и привычные инструменты — можно остаться на стандартном Linux, но с строгим соблюдением практик минимализма и автоматизации.