Пароль от тестовой базы в .env, токен внешнего API в переменных CI, доступ к production через корпоративный менеджер паролей — знакомо? Пока сервисов и людей немного, такая схема работает. Но с ростом команды появляются вопросы: кто имеет доступ к секретам, где лежат их копии, как обновить credentials у всех потребителей и что будет после отзыва доступа. В этой статье разберём, как устроено централизованное хранение секретов, на что смотреть при выборе инструмента и какие шаги сделать до внедрения. Основной практический сценарий — Java/Spring Boot, Gradle.
Почему разрозненные секреты — это риск
Когда секреты хранятся в разных местах (файлы, переменные окружения, CI, вики), возникает несколько проблем. Во-первых, сложно отследить, у кого есть доступ: разработчик может скопировать токен в личный блокнот, и вы об этом не узнаете. Во-вторых, при смене пароля нужно обновить его во всех местах, и часто какой-то потребитель забывают — приложение падает или, хуже, продолжает работать со старым значением, создавая иллюзию безопасности. В-третьих, нет единой точки аудита: вы не можете быстро ответить, кто и когда читал секрет.
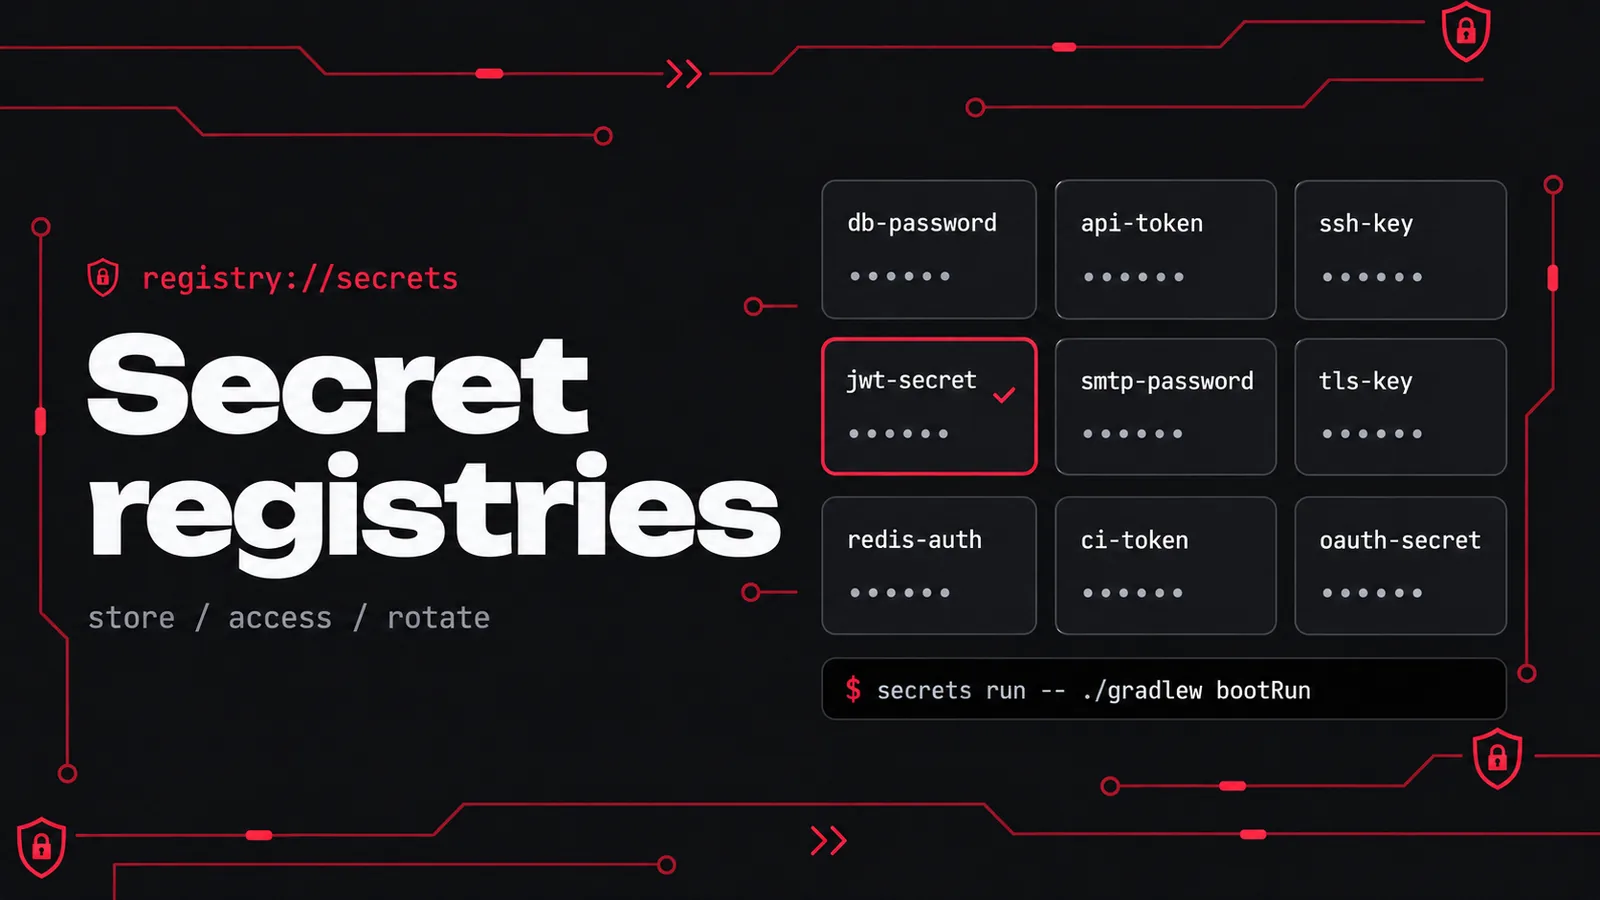
Централизованное хранение (secret registry) решает эти проблемы: все секреты лежат в защищённом хранилище, доступ выдаётся по ролям, а изменения логируются. Приложения и CI получают секреты динамически, а не хранят их у себя. Это не серебряная пуля, но значительно снижает вероятность утечки и упрощает управление.
Критерии выбора инструмента
На рынке есть несколько категорий решений: облачные сервисы (AWS Secrets Manager, Azure Key Vault, Google Secret Manager), self-hosted (HashiCorp Vault, CyberArk, Passbolt), а также специализированные инструменты для CI/CD (например, sealed secrets в Kubernetes). Чтобы выбрать подходящий, оцените следующие критерии:
- Модель развёртывания: облако или собственные серверы. Облако проще в поддержке, но может не подойти из-за требований к данным.
- Интеграция с вашим стеком: для Java/Spring Boot важна поддержка Spring Cloud Vault или аналогичных библиотек, а также плагины для Gradle и CI.
- Аутентификация и авторизация: какие методы входа (токены, IAM-роли, Kubernetes Service Account), можно ли настроить гранулярные политики доступа.
- Аудит и ротация: есть ли логирование доступа, автоматическая ротация секретов, уведомления об истечении срока действия.
- Стоимость и сложность поддержки: облачные решения берут деньги за операции и хранение, self-hosted требуют команды эксплуатации.
Не гонитесь за самым популярным инструментом — отталкивайтесь от инфраструктуры и компетенций команды. Например, если вы уже используете Kubernetes, обратите внимание на External Secrets Operator или Sealed Secrets. Если работаете в AWS — логично начать с Secrets Manager.
Как внедрить хранение секретов: пошаговый план
Внедрение лучше проводить итеративно, чтобы не сломать существующие процессы. Вот примерный план для команды на Java/Spring Boot:
- Шаг 1. Инвентаризация. Соберите все места, где сейчас хранятся секреты: .env-файлы, переменные CI, конфиги в репозиториях, личные записи. Определите, какие секреты критичны (production, платёжные API) и какие можно оставить на переходный период.
- Шаг 2. Выбор инструмента и пилот. Выберите одно хранилище (например, HashiCorp Vault в dev-окружении) и подключите к нему один сервис. Настройте аутентификацию через AppRole или Kubernetes-аутентификацию. Убедитесь, что приложение может получать секреты при старте.
- Шаг 3. Интеграция с Spring Boot. Добавьте зависимость Spring Cloud Vault (или аналогичную для выбранного хранилища) и настройте bootstrap-конфигурацию. Секреты будут подтягиваться в Environment автоматически. Для Gradle можно использовать плагины для генерации конфигов или передачи токенов.
- Шаг 4. Перевод CI/CD. Настройте получение секретов в пайплайнах через временные токены (например, Vault Agent Injector или встроенные интеграции GitLab CI). Уберите секреты из переменных CI, если они там хранились в открытом виде.
- Шаг 5. Ротация и аудит. Включите логирование доступа и настройте автоматическую ротацию для критичных секретов (например, паролей БД). Проверьте, как приложение переживает смену секрета без перезапуска — используйте динамические секреты или механизмы обновления.
После пилота расширяйте на другие сервисы, постепенно удаляя старые способы хранения. Важно обучить команду: разработчики должны знать, как запрашивать доступ и как работать с новыми инструментами.
Типичные ошибки и как их избежать
Даже при правильном выборе инструмента команды наступают на одни и те же грабли. Вот несколько примеров:
- Хранение секретов в Git. Даже в приватном репозитории это риск: история коммитов сохраняется, и удалить секрет полностью сложно. Используйте хранилище и передавайте секреты только во время выполнения.
- Избыточные права. Часто разработчикам выдают доступ ко всем секретам production, хотя им нужен только dev. Настройте роли и политики по принципу минимальных привилегий.
- Отсутствие ротации. Секреты, которые не меняются годами, — лёгкая добыча. Настройте автоматическую ротацию или хотя бы напоминания.
- Игнорирование локальной разработки. Если разработчики не могут удобно получать секреты локально, они вернутся к .env-файлам. Предложите им инструмент для локального запуска (например, Vault dev-сервер или временные токены).
Помните, что централизованное хранение — это процесс, а не разовое действие. Регулярно пересматривайте доступы, проверяйте логи и обновляйте политики.